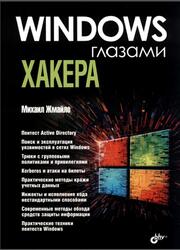
Рассмотрена внутренняя архитектура Windows и Active Directory, подробно описаны доверенные отношения доменов и лесов, особенности работы Read-only Domain Controllers, уязвимости групповых политик и принципы управления привилегиями. Рассказывается о работе с Kerberos, инжекте и дампе билетов, угоне пользовательских сессий, использовании WinAPI, СОМ и Named Pipes в пентесте, а также об обращении к нативному коду из С#. Описаны методы обхода средств защиты информации, включая анхукинг ntdll.dll, предотвращение подгрузки DLL, лазейки для исполнения стороннего кода, применение аппаратных точек останова, обход AMSI и написание раннеров для шелл-кода на .NET. Приводятся практические рекомендации по обфускации вызовов WinAPI и защите корпоративных сетей от атак.
 Подписаться на RSS ленту ГДЗ, ЕГЭ, ГИА, подготовка к экзаменам, книги, готовые домашние задания, наука и обучение, анекдоты, презентации, словари, все для преподавателей, школьников для всех классов и студентов всех курсов. А ты Нашёл то, что тебе нужно?